
Dans cet article, mon tout premier, j'ai décidé de parler d'un outil que j'ai développé en juin 2017. Cet outil est conçu pour contourner les AV (antivirus). Je l'ai appelé BPAV (ByPass AntiVirus). Il n'utilise aucun framework, ni Metasploit ni un autre, et il est écrit en C#. Aucun packager ni logiciel d'obfuscation n'a été utilisé.
Pour développer un tel outil, une bonne connaissance de la gestion de la mémoire et surtout de la structure des fichiers PE (Portable Executable) est indispensable.
L'Histoire
J'avais l'habitude de regarder toutes les vidéos de Marcus Murray de TrueSec sur la sécurité. Tout a commencé quand j'ai vu sa vidéo d'Ignite 2015, où il présentait un outil appelé "hidevirus". J'ai aimé l'idée de contourner les AV mais je n'avais aucune idée de comment cela pouvait être fait. Comme il n'y avait aucune trace de l'outil sur internet, j'ai décidé de le développer par moi-même pendant mon temps libre. C'était un défi de taille.
Il n'utilise aucune technique avancée. Il est simplement basé sur le changement de la signature du fichier d'entrée (fichier virus) en l'encryptant et en générant un nouveau fichier exécutable qui décryptera et exécutera le fichier virus au moment de l'exécution.
Tests Initiaux et Résultats
Dans presque tous mes tests, j'ai utilisé Mimikatz comme fichier d'entrée. Comme montré ci-dessous, il a été détecté comme un virus par 45 / 66 moteurs AV.

BPAV génère à chaque fois un nouveau fichier avec une signature différente, même si le fichier d'entrée est le même.
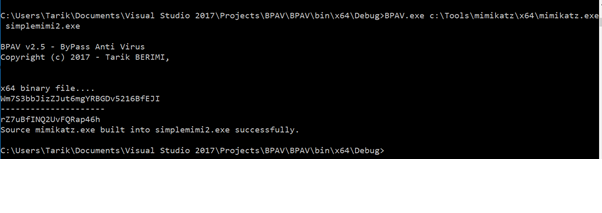
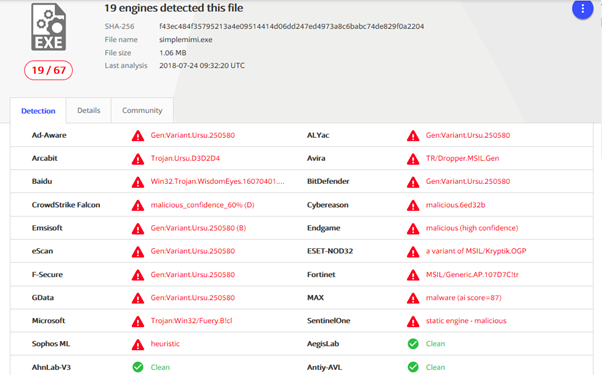
La première tentative a été plutôt bonne. Seulement 6 sur 58 moteurs AV (scannés à l'aide de VirusTotal) ont détecté le virus. C'était en juin 2017. Mais quelques mois plus tard, le nombre d'AV détectant le virus augmentait. En (peut-être) avril 2018, le nombre a atteint 13 sur 65.
Évolution et Adaptation
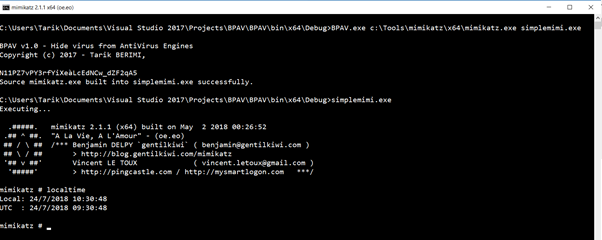
Cette technique n'a pas empêché le nombre de moteurs AV détectant le virus d'augmenter. Il était clair qu'il ne s'agissait pas de signatures puisqu'elles changent à chaque fois, mais du comportement de l'exécution du fichier généré.
Implémentation de Technique Avancée
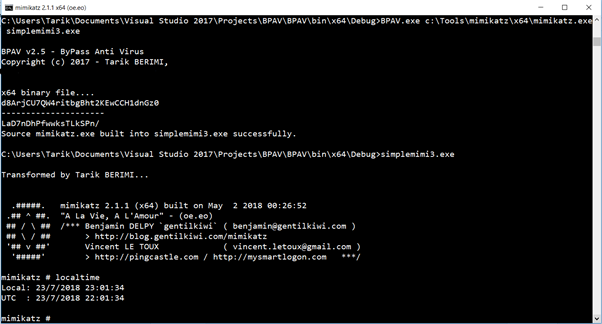
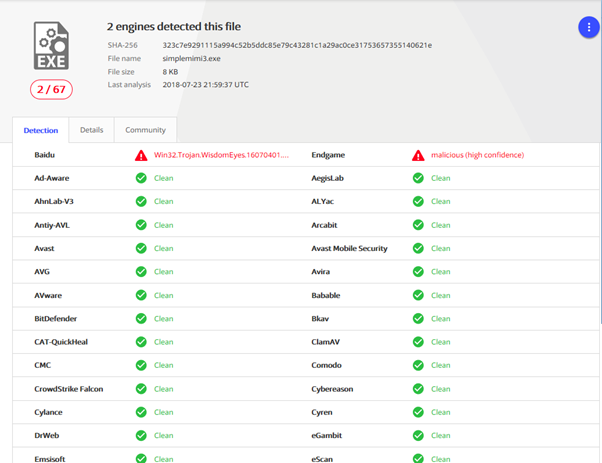
Elle consiste à changer certains comportements d'exécution et à générer deux fichiers : le premier est le fichier exécutable généré et le second est le fichier d'entrée encrypté (fichier virus) avec l'extension ".dat". Bien sûr, cela signifie que le second fichier n'est pas un fichier PE.
Analyse des Résultats
Ci-dessous, le résultat de VirusTotal après avoir scanné le fichier exécutable généré.
Ci-dessous, le résultat de VirusTotal après avoir scanné le fichier non-exécutable généré.
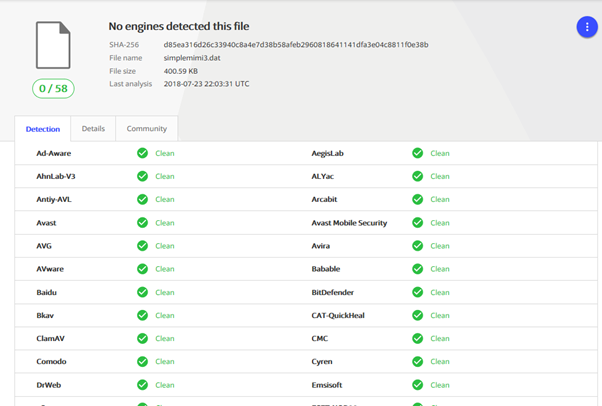
Dans les tests que j'ai effectués, le plus grand nombre de moteurs AV ayant détecté le virus était de 4 sur 66. C'était suffisant pour me satisfaire (pour le moment).
Conclusions Clés
- La détection basée sur les signatures peut être contournée par l'encryption et l'obfuscation
- L'analyse comportementale devient de plus en plus prévalente dans les solutions AV modernes
- Les approches multi-fichiers peuvent réduire considérablement les taux de détection
- Une adaptation continue est nécessaire car les moteurs AV évoluent
Conclusion
L'outil BPAV démontre comment des techniques relativement simples peuvent être efficaces contre les solutions antivirus traditionnelles basées sur les signatures. Cependant, l'adoption croissante de l'analyse comportementale et du machine learning dans les solutions de sécurité modernes continue de rehausser la barre pour les techniques d'évasion.
Les organisations devraient adopter une approche de sécurité multi-couches qui ne repose pas uniquement sur les solutions antivirus, en incorporant la surveillance du réseau, la détection des points de terminaison, l'analyse du comportement des utilisateurs et des évaluations de sécurité régulières.
Discussion
Laisser un commentaire
Votre adresse e-mail ne sera pas publiée.